Cloudflare WAF
Cloudflare 的 Web 应用防火墙,拦截 SQL 注入、XSS 与恶意爬虫,可自定义规则。适合有表单与用户数据的站点,免费版规则有限。
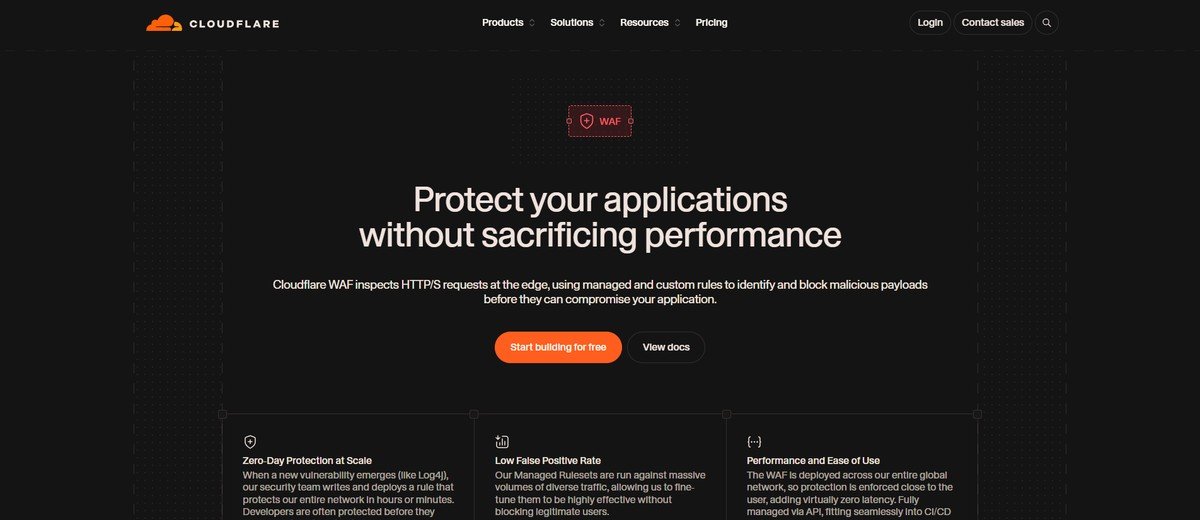
Cloudflare WAF 是 Cloudflare 的 Web 应用防火墙,在请求到达源站之前拦截 SQL 注入、跨站脚本、恶意爬虫与常见漏洞利用,支持自定义规则与速率限制。对独立站来说它是基础设施级的防护——WordPress 插件漏洞被批量扫描是常态,WAF 挡掉的正是这类自动化攻击。
Cloudflare WAF 能解决什么问题?
Cloudflare WAF 的能力集中在托管规则集与自定义规则,具体包括:
- 托管规则集:官方持续更新的规则,覆盖 OWASP 常见攻击与突发漏洞。
- 自定义规则:按 IP、国家、UA、路径、请求头组合条件做精细拦截。
- 速率限制:对登录、下单、搜索等接口限频,挡住撞库与刷接口。
- Bot 管理:区分正常爬虫、搜索引擎与恶意自动化流量。
- 日志与告警:命中记录可查,便于回溯攻击与调规则。
Cloudflare WAF 适合谁用?
用 Cloudflare 做 CDN 与 DNS 的站点——加 WAF 只是开个开关,不用改架构;被暴力破解、被刷接口、被扫描器盯上的 WordPress 与自建站。
不适合谁:源站不在 Cloudflare 上的站点(要先把流量切过来),以及只需要基础防护的小站——免费版的托管规则已能挡掉大部分自动化扫描。
使用 Cloudflare WAF 要注意什么?
两个关键点:一是规则要调,不是开了就完事,默认规则可能误伤正常业务(尤其是后台管理、API 回调、第三方支付通知),上线初期建议先用日志模式观察几天,再逐条转成拦截;二是 WAF 只挡 HTTP 层攻击,挡不住弱口令、插件后门、服务器漏洞,这些要靠自身加固。
另外注意计费口径:企业版按请求量计费,大流量站点成本不低;免费与专业版的规则能力有差异,遇到突发漏洞时保护是否及时,取决于你所在的档位。
 打开官网
快速了解
同类站点
「网络与安全」分类下还有 19 个站点,可以横向对比。 查看全部